服务热线
4006655335
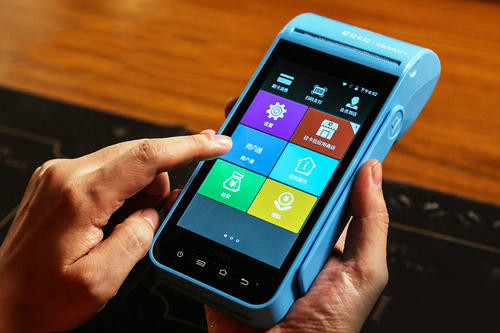
《保持对POS机安全漏洞的关注,及时更新补丁以防范风险。》
随着移动支付和刷卡消费的普及,POS机已成为商户日常经营的重要工具。它不仅承载交易指令,还涉及银行卡信息、商户数据和结算资金安全。一旦POS机存在安全漏洞且长期未修复,就可能被不法分子利用,造成信息泄露、交易篡改、资金盗刷等风险。因此,保持对POS机安全漏洞的持续关注,建立及时、规范的补丁更新机制,是商户、收单机构和设备厂商共同必须重视的基础工作。
POS机安全风险往往并非来自单一环节。一方面,部分设备操作系统版本较旧,第三方组件更新不及时,默认口令、弱口令和远程管理配置不当等问题容易形成入口;另一方面,设备接入方式复杂,蓝牙、Wi-Fi、USB接口、维护端口等都可能成为攻击路径。若商户随意安装来源不明的软件,或维修人员使用未经授权的工具接入设备,也会增加被植入恶意程序的风险。此外,供应链环节中的设备改装、固件替换等问题同样不容忽视。漏洞本身并不可怕,可怕的是长期不知道、发现了不处理、处理了不验证。
防范风险的首要步骤是“看得见”。收单机构和商户应建立POS机资产清单,明确设备型号、系统版本、固件版本、部署位置、使用人员和维护责任人。只有摸清家底,才能在厂商发布安全公告或补丁时迅速判断哪些设备受影响。与此同时,应持续关注设备厂商、操作系统供应商和支付机构发布的安全通告,建立漏洞信息收集与研判机制,对高风险漏洞优先处置,避免“补丁发布了,设备却没人管”。
补丁更新不能简单等同于“立即全量升级”。科学做法是经过测试验证后分批实施。更新前应评估补丁兼容性,确认是否影响交易流程、打印、扫码、通信等关键功能,并做好配置备份和回滚预案。更新过程中应选择交易低峰期,先在小范围设备验证,再逐步推广。更新后要检查版本号、功能状态和日志记录,确保补丁真正生效。对于暂时无法更新的设备,应采取隔离、限制外联、加强监控等临时补偿措施,而不是放任不管。
制度和技术必须同步发力。商户应关闭不必要的远程维护端口,修改默认口令,设置高强度密码并定期更换;禁止无关人员接触POS机,禁止私自拆机、改装和安装未知应用;对员工开展安全培训,提高对钓鱼链接、可疑维修和异常交易的警惕。收单机构应将补丁管理纳入常态化运维考核,定期开展漏洞扫描和安全检查,对长期未更新、配置不合规的设备及时预警和整改。发生安全事件时,应迅速断网隔离、保留日志、排查影响并按规定上报,防止风险扩散。
POS机安全不是一次性工作,而是持续管理的过程。面对不断变化的安全威胁,只有保持对漏洞信息的高度关注,建立规范的补丁更新流程,落实设备、人员、网络和供应链的全方位防护,才能把风险控制在萌芽阶段,守护商户和消费者的资金安全。
本文由拉卡拉POS机原创内容转载请标明出: https://www.laka1a.com/help/46634.html