服务热线
4006655335
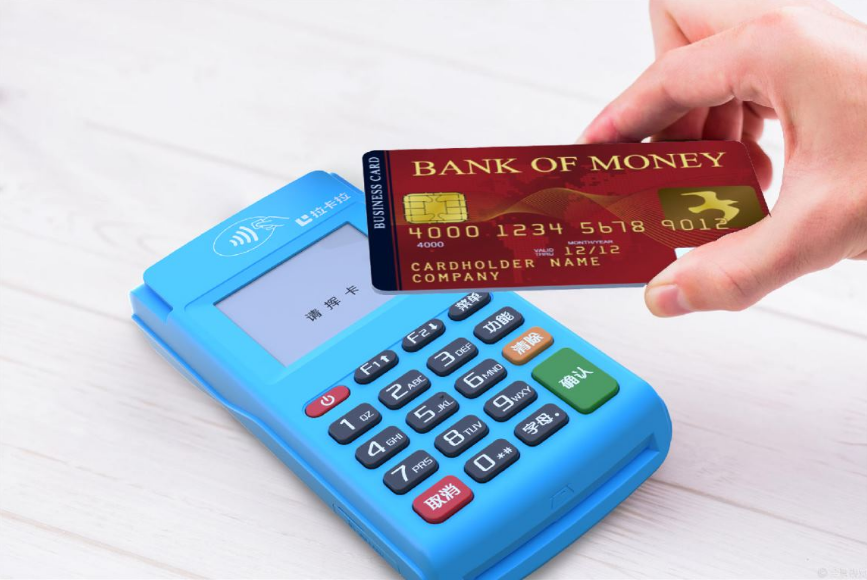
避免在POS机上使用非授权的扩展卡或模块
POS机是支付受理的重要终端,直接接触银行卡、账户信息、交易数据与商户资金安全。所谓非授权的扩展卡或模块,是指未经设备厂商认证、未获商户或收单机构批准,擅自插入、加装或更换的存储卡、通信模块、蓝牙/WiFi模块、SIM卡座、采集板、调试板及其他外设。此类部件看似可以“增强功能”或“方便维护”,实则可能成为安全风险的入口,必须坚决避免。
首先,非授权扩展卡或模块可能破坏终端的安全机制。POS机在设计时通常采用封闭系统、受控接口和加密保护,擅自加装模块可能绕过原有防护,引入恶意程序、侧录装置或隐蔽通信通道,造成银行卡信息、密码和交易数据被窃取。其次,它会带来合规风险。支付行业对终端认证、密钥管理、固件版本和网络接入均有明确要求,使用未认证部件可能导致终端不符合PCI DSS、EMV及收单机构管理规范,影响商户资质和交易连续性。再次,非授权模块还可能引发兼容性和稳定性问题,造成死机、重复扣款、交易失败、对账异常,甚至损坏设备并丧失原厂保修。一旦发生资金损失或数据泄露,责任认定和追偿也将更加困难。
避免风险,应从采购、验收、使用、维护和检查全流程加强管理。采购时,只选择设备厂商原厂配件或经认证的扩展模块,核对型号、序列号和认证信息,拒绝来源不明的“升级件”“破解件”。验收时,建立终端资产台账,登记设备型号、序列号、固件版本、模块配置和责任人,确保实物与台账一致。使用中,应对机箱、卡槽、接口和通信端口采取封条、锁具或封堵措施,定期检查是否被私自拆装、加装或替换;关闭未使用的接口和功能,限制外接设备接入。维护时,严格执行变更审批,由授权服务商按规范操作,重要维护实行双人复核并留存记录,禁止员工或第三方擅自拆机。
技术层面,可借助终端管理平台监测外设接入、固件变更和通信异常,启用白名单、固件签名校验和网络访问控制,及时发现非授权模块。管理层面,应加强员工培训,使其识别私自加装、异常外接和可疑维修行为,并建立举报与应急处置机制。发现非授权扩展卡或模块时,应立即停用终端、隔离设备、保存证据,按流程上报收单机构和设备厂商,排查受影响交易。
总之,POS机安全无小事。商户和运维人员应始终坚持“未经授权不安装、来源不明不使用、发现异常立即处置”的原则,把好终端入口关,切实保障支付安全、数据安全和商户信誉。
本文由拉卡拉POS机原创内容转载请标明出: https://www.laka1a.com/help/46603.html