服务热线
4006655335
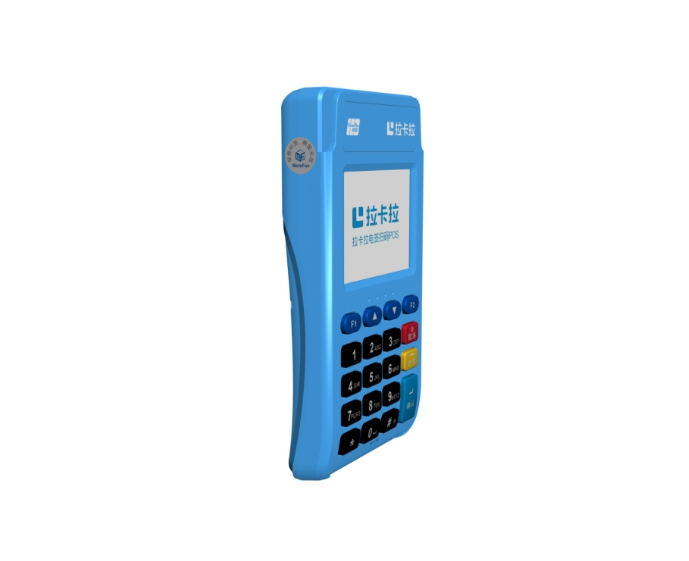
《交易过程中,确保POS机与支付系统的通信加密。》
在银行卡与移动支付交易中,POS机需要将交易要素、授权请求等敏感信息传送至支付系统。若通信链路未加密或加密强度不足,数据可能被截获、篡改或重放,造成资金损失与客户信息泄露。因此,必须将POS机与支付系统之间的通信加密作为交易安全的基础控制。
首先,应明确通信边界并选择安全协议。POS终端与收单机构、支付网关之间应使用TLS等成熟加密协议,禁用SSLv3、TLS1.0/1.1等过时版本,优先启用TLS1.2及以上,并配置前向保密套件。对专网或跨公网接入场景,可结合IPSec VPN或专用安全通道,避免交易报文以明文传输。协议配置应经过测试与基线核查,不能仅依赖默认设置。
其次,强化双向身份认证与密钥管理。POS机应验证支付系统证书,支付系统也应识别合法终端,可采用双向TLS、设备证书、终端序列号与密钥绑定等机制。证书和密钥应在受控环境中生成、分发、存储与销毁,定期轮换,避免硬编码或明文保存。支付系统侧宜使用硬件安全模块保护根密钥和交易密钥,降低密钥泄露风险。同时,应启用证书吊销检查与有效期监控,及时替换过期或异常证书。
再次,做好终端侧与数据侧防护。POS机应关闭不必要的服务与调试接口,防止被改装或植入恶意程序;固件与应用应签名校验并定期更新。交易报文应遵循最小化原则,仅传输必要字段,对卡号等敏感数据实施令牌化或脱敏处理。日志中不得记录完整磁道、密码及密钥信息,防止加密通道之外的二次泄露。
最后,建立持续运维与合规机制。对加密连接失败、证书异常、弱套件协商、异常终端接入等行为进行监控告警;定期开展漏洞扫描、渗透测试和密钥管理审计。相关控制应与PCI DSS、EMV及行业监管要求衔接,明确责任人与应急流程。只有把加密协议、身份认证、密钥管理、终端防护和监控审计形成闭环,才能切实保障交易过程中POS机与支付系统通信的机密性、完整性与可用性。
本文由拉卡拉POS机原创内容转载请标明出: https://www.laka1a.com/help/46593.html