服务热线
4006655335
《避免在POS机上安装非官方软件,以防病毒或恶意软件。》
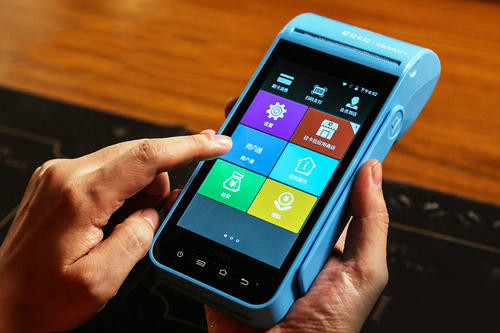
在移动支付普及的今天,POS机已成为商户收款的重要工具。它连接银行卡、二维码、手机钱包和后台系统,承载着资金流与信息流。一旦POS机被病毒或恶意软件入侵,损失可能不仅是几笔交易失败,而是客户银行卡信息泄露、资金被盗刷,甚至商户账户被远程操控。因此,避免在POS机上安装非官方软件,是保障支付安全的基本底线。
所谓非官方软件,是指未经终端厂商、收单机构或正规应用平台认证、审核和签名的软件。它可能以“破解版”“增强插件”“免费外挂”“特殊功能包”等形式出现,也可能藏在陌生链接、非官方应用市场、U盘或聊天文件中。智能POS机本质上是一台小型计算机,只要允许安装未知来源应用,就等于向病毒和木马打开了大门。
安装非官方软件的风险十分直接。第一,恶意程序可记录键盘输入、截取屏幕、监听交易数据,窃取银行卡号、密码和验证码。第二,它可能篡改交易金额、收款账户或二维码,让顾客付款后资金流入不法分子账户。第三,勒索软件会锁死终端,要求支付赎金,导致商户无法营业。第四,部分软件还会开启远程控制、后台扣费、广告弹窗,拖慢系统,造成死机、重启和交易失败。第五,违规安装软件可能违反支付行业合规要求,商户需承担相应责任和损失。
现实中,风险常源于侥幸心理。有员工为了“方便”,安装第三方收银插件;有人点击“系统升级”短信链接;有人使用非官方刷机包;还有人把POS机当成普通平板,随意下载应用、连接不明Wi-Fi、插入来历不明的U盘。这些行为都可能让终端脱离安全管控。
防范措施并不复杂,关键是坚持官方渠道和最小权限原则。首先,只安装终端厂商或收单机构认证的应用,开启应用白名单和签名校验。其次,关闭“未知来源安装”、开发者模式、USB调试等功能,限制不必要的蓝牙、热点和外接设备。再次,使用MDM等终端管理平台,远程监控、更新和卸载违规软件。还要及时安装系统补丁,设置强密码,分离操作员权限,不共用管理员账号。
同时,商户应建立制度:明确禁止安装非官方软件,定期检查终端,开展员工培训,让每个人知道陌生链接不点、不明U盘不插、非官方应用不装。若发现终端异常,应立即停用、断网,并联系收单机构或厂商处理。
POS机安全无小事。少装一个非官方软件,可能就避免一次资金损失和信息泄露。只有技术防护、管理制度和人员意识共同发力,才能守住每一笔交易的安全。
本文由拉卡拉POS机原创内容转载请标明出: https://www.laka1a.com/help/46543.html